Blog
Snel patchen: waarom elke dag telt, nu AI meekijkt
Door Rudy Koens
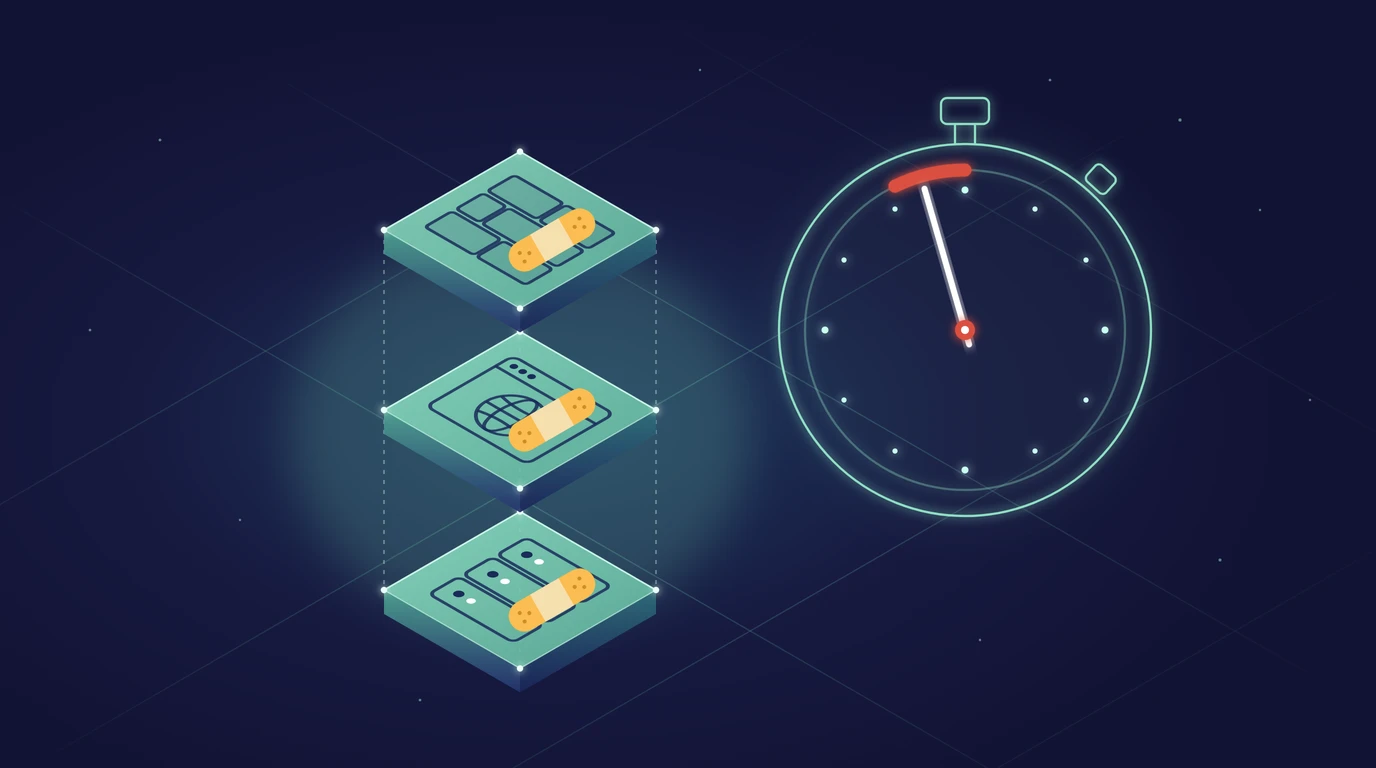
Een kwetsbaarheid bekendmaken is voor aanvallers een startschot. Dat startschot klinkt nu een stuk harder dan een paar jaar geleden.
Wat is patchen en waarom doen we het?
Software bevat fouten, ook die van grote leveranciers. Raakt zo'n fout de veiligheid, dan brengt de leverancier een update uit: een patch. Wie die patch installeert, sluit de achterdeur. Wie wacht, laat die openstaan.
Vroeger had je tijd, nu niet meer
Vroeger zat er vaak weken tot maanden tussen het verschijnen van een patch en de eerste aanvallen. Een aanvaller moest eerst uitzoeken wat er precies was opgelost en daar een werkende aanval voor bouwen. Dat vroeg specialistische kennis en veel tijd.
Die tijd krimpt al jaren. Onderzoekers van Mandiant zagen de gemiddelde tijd tot misbruik dalen van 63 dagen in 2018 en 2019 naar 5 dagen in 2023. En volgens VulnCheck werd in de eerste helft van 2025 bijna een derde van de misbruikte lekken binnen een dag na bekendmaking aangevallen, of zelfs al daarvoor.
AI versnelt dat nog verder:
- Patches uitpluizen gaat sneller. AI helpt om te vergelijken wat er in een update is veranderd en dus waar de zwakke plek zat.
- Aanvalscode schrijven kost minder tijd en kennis. Met hulp van AI komt een werkende aanval sneller binnen bereik, ook voor aanvallers die geen topexpert zijn.
- Zoeken naar slachtoffers gaat nog sneller. Aanvallers scannen al jaren automatisch het internet af op systemen waar de patch nog niet op staat. Is de aanval sneller klaar, dan zijn die systemen ook sneller aan de beurt.
Het gevolg is dat de tijd tussen "patch beschikbaar" en "aanval gaat los" korter wordt. Je venster om te handelen krimpt.
Drie kritieke lekken in ruim een week
Dat dit niet theoretisch is, bleek half oktober. Binnen ruim een week kwamen er drie kritieke lekken voorbij: in firewalls, in webservers en in virtualisatiesoftware. Drie totaal verschillende systemen, alle drie kritiek en alle drie gevonden met hulp van AI. Dat is geen toeval meer, dat is het nieuwe normaal.
De firewall: Fortinet (22 oktober). Fortinet bracht updates uit voor onder andere FortiOS, het besturingssysteem van de FortiGate-firewall. Het ging om kritieke en ernstige kwetsbaarheden, die Fortinet volgens eigen zeggen heeft gevonden met hulp van AI. Fortinet vroeg om de updates voorrang te geven, te beginnen bij apparaten die vanaf internet bereikbaar zijn. De technische details maakt Fortinet op 10 november openbaar. Wij hebben de betrokken klanten direct gemaild en de herstart met hen afgestemd.
De website: PHP2Shell (21 oktober). PHP is de programmeertaal achter een groot deel van alle websites, waaronder veel WordPress-sites. Door twee kritieke lekken kon iemand zonder in te loggen code uitvoeren op een webserver. Vrijwel alle PHP-versies sinds 2012 zijn geraakt. Ook hier gebruikten de onderzoekers AI. Vijf dagen na de patch zette de Amerikaanse cyberdienst CISA de lekken al op de lijst van actief misbruikte kwetsbaarheden. Er waren zelfs al aanvalspogingen voordat de patch uit was.
De server: PwnEscape (half oktober). Op één fysieke server draaien vaak meerdere virtuele servers naast elkaar, bijvoorbeeld met het veelgebruikte platform Proxmox. Door een lek in Linux kon een virtuele server uitbreken naar de fysieke server eronder en zo bij de andere virtuele servers komen. Volgens de onderzoeker is ook dit lek gevonden met hulp van AI. De oplossing: de server bijwerken en opnieuw opstarten.
Drie lekken die helemaal los van elkaar staan, in drie verschillende lagen: het netwerk, de website en de server. Die kun je niet allemaal laten wachten tot de volgende maandelijkse ronde.
Meer lezen? Bekijk het nieuwsbericht van Tweakers over Fortinet, Help Net Security over PHP2Shell of The Register over PwnEscape (de laatste twee in het Engels).
Wat betekent dat voor jouw organisatie?
Een maandelijkse patchronde is voor veel bedrijven nog normaal. Voor kritieke kwetsbaarheden is dat niet meer genoeg. Microsoft en andere leveranciers brengen geregeld spoedupdates uit buiten hun vaste maandelijkse ronde. Zie het als noodpleisters: die plak je meteen, niet pas bij de volgende ronde.
Zeker systemen die vanaf internet bereikbaar zijn, moet je snel bijwerken. Denk aan firewalls, mailservers, websites en VPN-toegang: de beveiligde verbinding waarmee je van buitenaf inlogt.
Een paar vragen om jezelf te stellen:
- Weet je wat je hebt? Je kunt alleen patchen wat je kent. Een actueel overzicht van systemen en software is stap één.
- Weet je wat het eerst moet? Niet alles is even urgent. Begin bij wat vanaf buiten bereikbaar is en bij kwetsbaarheden die al actief misbruikt worden.
- Wie doet het en wanneer? Maak afspraken over wie een kritieke patch binnen een paar dagen doorvoert, ook buiten de reguliere onderhoudsronde.
- Wat valt buiten beeld? Denk aan oude servers, apparatuur op locatie en software die niemand meer beheert.
Zo pakken wij het aan
Wij voeren updates waar het kan automatisch door, na een korte wachttijd. Zo gaat er geen tijd verloren. Werkplekken houden we zo zoveel mogelijk automatisch bij. Servers werken we gecontroleerd en gepland bij, omdat daar meer van afhangt.
Patchen is geen losse klus, maar een gewoonte
De beste verdediging is een vaste, rustige routine: overzicht, prioriteiten, een snelle route voor urgente updates en een gewone ronde voor de rest. Dan hoef je bij een nieuwe kwetsbaarheid niet in paniek te schakelen.
Daar komt de wet bij. Sinds 15 augustus 2026 geldt NIS2 in Nederland als de Cyberbeveiligingswet. Valt je organisatie daaronder, dan moet je kwetsbaarheden aantoonbaar beheren. Die organisaties vragen dat steeds vaker ook van hun leveranciers. Snel en gestructureerd patchen helpt je dus ook als je zelf niet onder de wet valt. Bekijk Smart Compliance voor hulp bij NIS2.
Hulp nodig?
Infodatek Group regelt patchmanagement voor klanten als onderdeel van Cybersecurity en Digital Care. Wij kijken graag met je mee naar hoe jullie patchen nu geregeld is en waar het sneller en slimmer kan.
Wil je hier verder over praten?
Een half uur met een van onze specialisten over wat dit voor jouw organisatie betekent. Je eigen omgeving, je eigen vragen.